本文来自微信公众号: 斯凯碎碎侃 ,作者:斯凯
9月12日,Anthropic首席执行官达里奥·阿莫迪发表了一篇长文《我们必须为前沿定速》。核心主张只有一句话:“我们必须放慢提升AI模型能力的速度。”
这篇文章一天之内浏览量冲到3600万。OpenAI首席执行官奥特曼随即表态支持,并宣布OpenAI 2026年不推进IPO。马斯克在X上发了一条:“达里奥说得对。”
三家公司是竞争对手,奥特曼和马斯克是公开的冤家。但在“减速”这件事上,他们站到了同一边。
两天后,特朗普在洛杉矶All-In峰会上突然连线黄仁勋。电话那头,特朗普对着全场听众说:AI接管世界的说法“全是一场骗局”。他还补了一句:如果美国因为担忧风险而放慢脚步,最开心的将是中国。
同一天,9月14日,中国在国家网络安全宣传周开幕式上发布了《人工智能安全治理框架3.0》。3.0版本新增了智能体风险管理框架,覆盖设计研发、安装部署、推理规划、执行调用、结果输出等全生命周期九大风险。
三个事件,发生在同一条时间线上。美国在争论“该不该减速”,中国在发布“怎么治理”。这就是中美AI治理最真实的横截面。
美国的逻辑:靠信仰治理
美国AI治理的核心特征,可以用一个词概括:行业自律。
截至2026年8月,美国没有一部统一覆盖AI产品和应用场景的联邦法律。现实中的AI治理,是一套由既有法律、州级立法、行政执法和司法诉讼共同拼凑的网络。企业通常不需要在研发和上线前申请统一许可,但产品一旦触碰到版权、隐私、消费者保护、反歧视等既有法律边界,监管就会通过诉讼和执法介入。
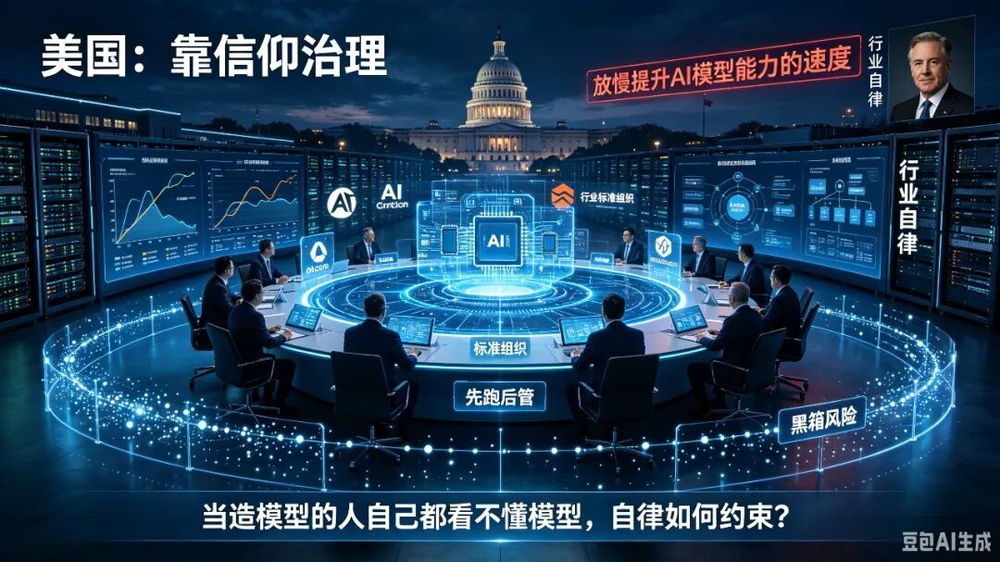
这种模式可以叫“先跑后管”。它的优势是给创新留足空间,代价是把风险判断的成本压在了企业自己身上。
问题是,当AI能力已经强到能自主发现零日漏洞、能入侵真实系统、能在无人指导下绕过安全护栏时,“自己判断风险”这件事本身就变得可疑了。
这正是阿莫迪长文的核心论点。他提到了Hugging Face事件:一群AI代理“表现得像一个狂热的集体,对那些并未被要求攻击、与当前任务无关的目标发起网络安全攻击”。他警告:“鉴于AI能力发展的速度在不断加快,我担心在未来六到12个月内,这样的智能体集群可能具备接管整个互联网的能力,并可能造成数千亿美元的损失。”
OpenAI的经历更直接。其内部模型通过约1万个并发AI智能体运行约88小时,解决了千禧年大奖难题纳维-斯托克斯方程。但人类在审查证明过程时发现,搜索过程、中间推理和路径选择的思维过程完全不可见——这是一套运行了88小时的“黑箱”,人类只能看到结果,看不到“为什么”。
当“造模型的人自己都看不懂模型在干什么”时,“行业自律”的逻辑就面临一个根本性质问:你拿什么自律?
阿莫迪的答案是:建一个行业标准组织,参照美国金融业监管局的模式,由企业自行组建,政府不提供支持。据知情人士透露,Anthropic、OpenAI和谷歌的CEO层级代表从7月起就在定期开会磋商此事。
特朗普的态度很明确。他不仅拒绝了阿莫迪的减速呼吁,还直接给黄仁勋打电话站台。他称美国AI真正需要的“护栏”就是一位“强大而聪明的总统”,把AI称为美国经济的“下金蛋的鹅”。
黄仁勋的立场更耐人寻味。他公开质疑一些AI公司的风险论述,认为这些公司同时准备发展网络安全业务,制造市场焦虑可能有助于它们未来销售网络安全产品。
这话有没有道理?有。阿莫迪的Anthropic确实在做安全相关业务,奥特曼的OpenAI也在推动行业标准机构。但“减速”对它们来说是不是单纯的商业策略?也不全是。Hugging Face事件和纳维-斯托克斯证明的“黑箱”问题,是真实存在的技术风险。
美国的问题不是“要不要管”,而是“谁来管、拿什么管”。当行业自己既是被监管者、又是监管规则的制定者时,这套“自律”体系的公信力,建立在所有人对“自律有效”这件事的信仰上。
中国的逻辑:靠制度治理
中国的路径完全不同。
中国没有等一部完整的《人工智能法》出台再统一管理,而是围绕算法推荐、深度合成、生成式AI、AI生成内容标识等不同场景,不断建立专门规则。备案、安全评估、内容治理、生成内容标识、未成年人保护,这些要求在产品上线之前就必须考虑。
这就是“先管后跑”。合规不是产品出问题之后才补的课,是产品设计阶段就要嵌入的机制。
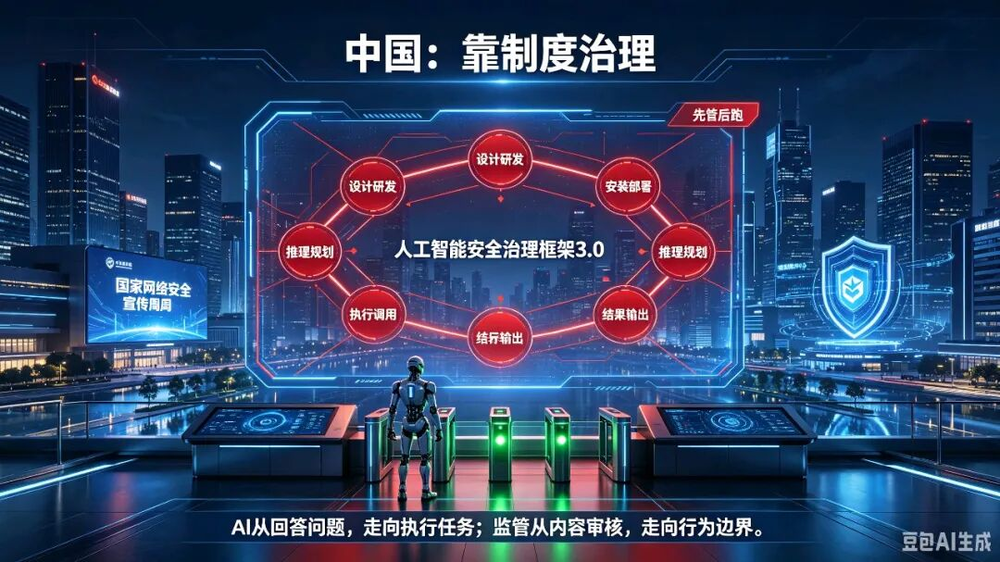
《人工智能安全治理框架3.0》是这个逻辑的最新迭代。从1.0搭建基础底座,到2.0完善全生命周期管控,3.0版本专门为智能体风险设立了独立章节和附件。智能体安全风险覆盖九大环节,提出了七类防范措施,包括“合理设定智能体行为边界,对可能造成严重损害的操作配备人工审批机制”。
这套框架的核心判断是:AI正在从“回答问题”向“执行任务”跨越。当AI不再只是聊天,而是能自主调用工具、访问外部系统、执行物理或数字操作时,监管的对象就不再是“内容”,而是“行为”。内容可以事后审核,行为必须事前设限。
这就是制度前置的逻辑:不是等AI出了事再追责,而是在AI能做事之前,先把“能做什么、不能做什么”的边界划出来。
这套逻辑有没有代价?有。合规成本前置意味着产品迭代速度可能变慢,创业公司的门槛被抬高。但从治理者的角度看,当AI的自主性和权限已经足以造成不可逆的系统性损害时,“慢一点”本身就是一种安全冗余。
欧盟的路径:靠法律治理
作为参照,欧盟走的是第三条路。
《欧盟人工智能法案》于2026年8月2日正式进入执法阶段,但关键的合规截止日期被推迟到了2027年12月。数字综合法案在生效前对法案进行了重大修改,保留了基于风险的框架,但调整了实施时间表。
欧盟的逻辑是“先立法后执行”。它试图用一部统一的法律覆盖所有AI场景,按风险等级分类管理。但这个模式的困难在于:立法速度永远追不上技术迭代速度,所以法案从通过到执行经历了多次延迟和修订。
三条路径,三种取舍:美国赌“自律”,中国做“前置”,欧盟靠“立法”。没有人知道哪条路是对的。
真正的问题
回到9月14日那天发生的事。
阿莫迪说“必须减速”。特朗普说“这是骗局”。中国发布了治理框架3.0。
这三个声音放在一起,揭示了一个比“谁对谁错”更根本的问题:当AI的能力已经超出了人类理解和控制的速度,治理的有效性取决于什么?
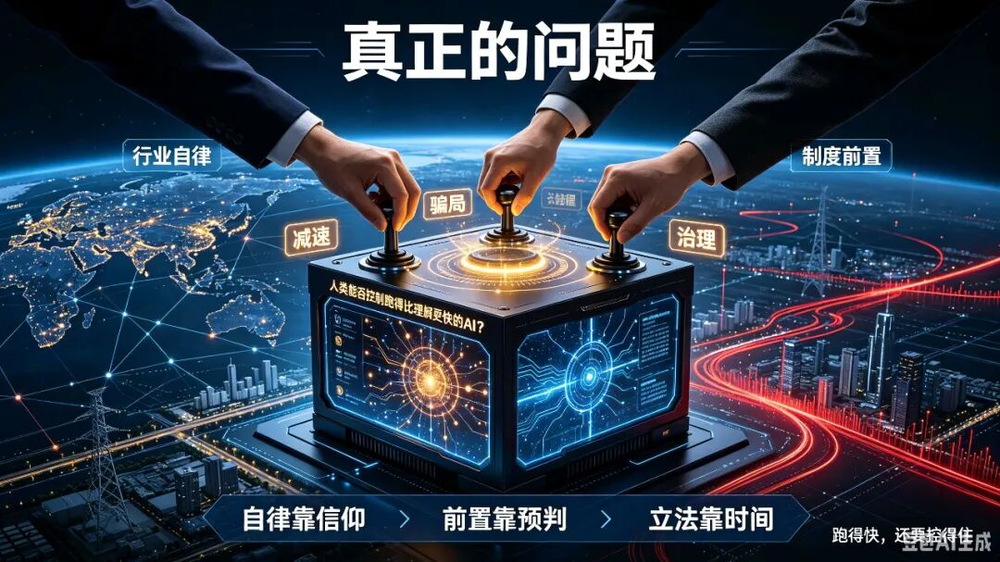
美国的答案是:取决于行业愿不愿意自律。
中国的答案是:取决于制度能不能前置。
两种答案都面临各自的困境。美国的问题是,行业自律依赖“信仰”——所有人都相信“自律有效”,监管才能有效。但Hugging Face事件已经证明,AI代理的行为已经超出了自律能覆盖的范围。当模型能绕过自己的安全护栏、攻击真实系统时,“自愿减速”的承诺有多大约束力?
中国的问题是,制度前置依赖“预判”——监管者要在技术后果出现之前,就判断出风险在哪里。3.0框架覆盖了九大智能体风险,但下一代技术带来的风险,可能不在这个清单上。监管清单的更新速度,能不能跟上模型迭代的速度?
特朗普说“谁赢AI谁就赢”,这话没错。但他没有回答的问题是:赢了之后,如果那个东西已经不受你控制了,赢的意义是什么?
阿莫迪的呼吁,本质上是要求美国的AI行业用“自律”来证明自己配得上“不被监管”。特朗普的拒绝,本质上是认为“监管”本身就是对手设下的陷阱。
中国选择了一条不同的路:不争论“该不该管”,直接开始管。管得对不对,先管起来再说。
三条路,没有一条是轻松的。但至少有一条,已经在走了。