本文来自微信公众号: AI唱反调 ,作者:白壳
道歉48小时后,智谱把危机公关升维了。
9月20日晚,智谱MaaS平台官宣:近期将上线"数据内容不留存"功能——用户的输入和输出,平台不做静态存储,数据只用于当次模型调用,用完即焚。任何用户都可以在控制台申请开通。
时间点耐人寻味。两天前,ZCode刚因"静默上传整库代码"致歉;一天前,企业客户承明科技公开发函,甩出12项质疑,说自己独立取证后发现"修复效果存疑"。
ZCode传包门未平,智谱MaaS宣布上线"数据不留存":输入输出不落地、用完即焚,Batch API和合规审查除外。从道歉到改架构,这场信任重建进入了制度层面——但"近期上线"四个字,留了太多余地。
"数据不留存",留了哪些口子
先看官方口径的完整内容,这次的表述相当克制。
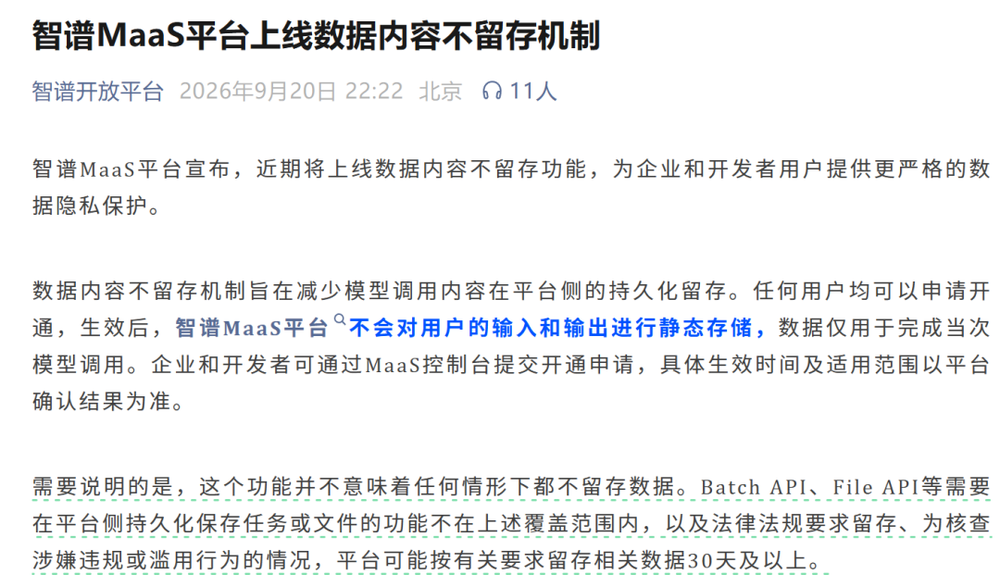
核心承诺一句话:开通后,智谱MaaS平台不对用户的输入和输出做静态存储,数据仅在单次请求的生命周期内临时处理,调用结束即刻释放,不保留副本。
但例外条款同样写得明明白白:Batch API、File API这类需要平台侧持久化保存任务或文件的接口,不在覆盖范围;法律法规要求留存的、核查涉嫌违规或滥用行为的,平台可以按规留存30天及以上。
还有三个值得注意的细节:这是"任何用户均可申请开通",不是默认开启——也就是说,不申请的用户,数据留存照旧;生效时间"以平台确认结果为准",主动权在平台手里;官方用词是"近期将上线",截至发稿,功能还没有真正落地。
把承诺和例外叠在一起,这个机制的实际画像是:实时对话类调用可以"快闪式"使用,批处理和文件类服务照旧落盘,合规后门敞开。框架是进步的,但离"零留存"还有距离。
为什么是现在:危机时间线摆在那
把过去72小时排个序,逻辑一目了然。
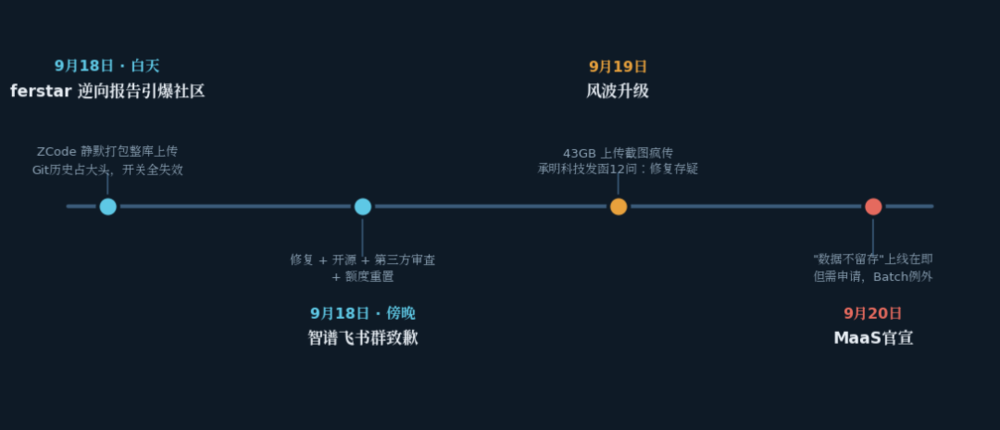
9月18日白天,开发者ferstar的逆向报告引爆社区:ZCode静默打包整库上传,Git历史占大头,两个界面开关全部失效,加密私钥只存云端。傍晚,智谱在官方飞书群致歉,给出修复+开源+第三方审查+额度重置的组合拳。
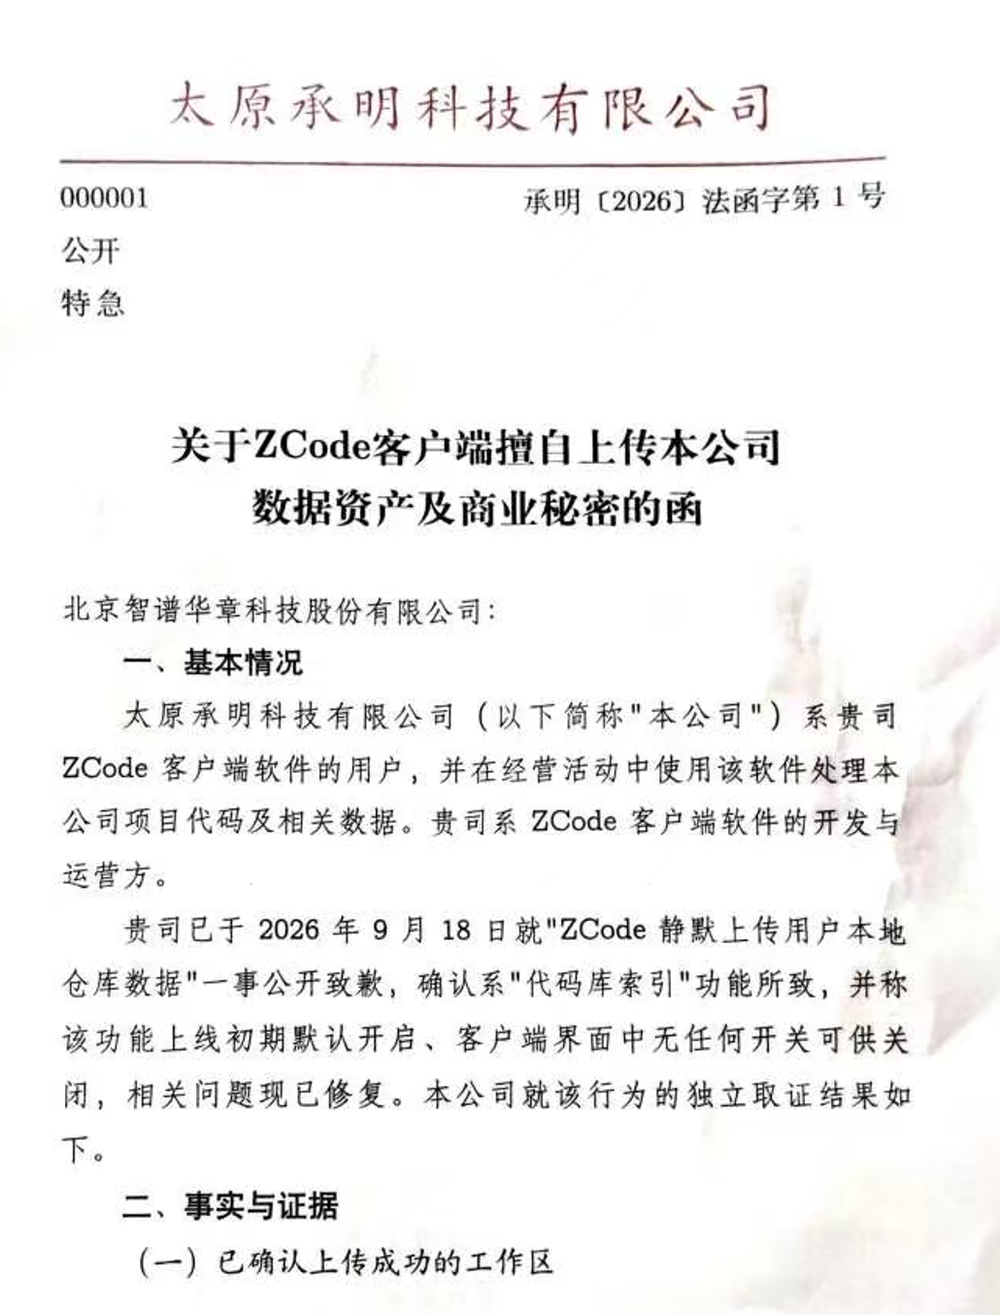
9月19日,风波没有平息,反而升级了:有用户在官方交流群晒出火绒监控截图——单个进程狂传43GB数据,截图发出两三分钟就被管理员撤回,这个动作本身又成了新的争议点;当晚,企业客户承明科技公开发函,提出12项答复要求,并明确表示独立取证后认为"修复效果存疑"。
9月20日晚,"数据不留存"机制官宣。
从飞书群道歉,到平台级制度官宣,智谱的应对在升维——单个产品的bug修复,变成了整个MaaS平台的架构承诺。合理的推演是,企业客户的公开施压起了决定性作用:承明科技这样的付费B端客户一公开叫板,伤害的就不再是开发者口碑,而是MaaS平台的采购决策。金融、政务、医疗这些行业的客户,"数据主权"本来就是准入门槛,ZCode事件等于在智谱的企业级生意上划了一刀。
社区要的证据,一件还没到
官方动作频出,社区的诉求清单却没怎么变。Bianews整理的飞书群反馈很有代表性:约七成用户表达强烈不满,核心诉求是五样——公布修复版本与代码diff、给出可验证的数据销毁证据、提供用户可自查的上传记录、书面确认并删除已上传数据、公开第三方审计报告。
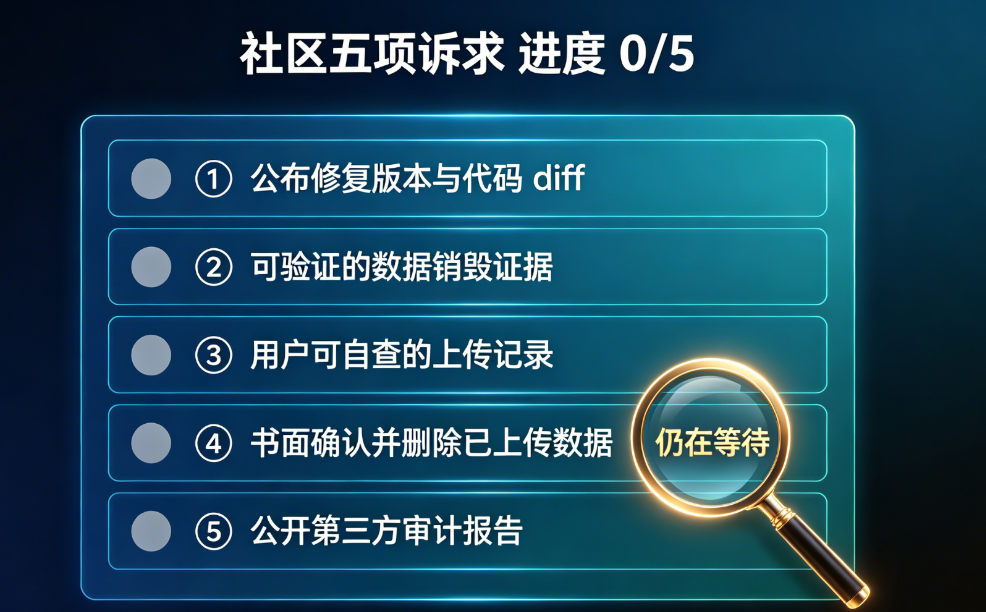
逐一对一下进度:代码diff,没有;销毁证据,技术上无法自证(私钥在云端,这是上次争议的核心);上传记录查询,没有;已上传数据的书面删除确认,没有;第三方审计报告,还是承诺状态。
"数据不留存"机制本身也填不上这些窟窿——它管的是"以后不留",用户问的是"之前传的那些去哪了"。创业邦的评论一针见血:无论"立即销毁"还是"不会保存",这类承诺从外部无法验证、也无法证伪,用户能确认的只是数据离开了自己的电脑,之后发生了什么全凭厂商自觉。
另外得提醒一句,网上流传的一些"内幕细节"——比如"智谱为此重写了70%的可观测性组件""超120家金融机构进入灰度测试"——查不到任何可靠出处,大概率是自媒体的演绎,别当真。
行业层面:这步棋确实有示范意义
撇开危机公关的动机,机制本身的方向是对的。
今年国内MaaS市场的竞争焦点正在悄悄转向:模型能力逐渐拉平之后,"数据怎么处理"成了企业选型的核心条款。OpenAI、Anthropic早就有API数据不用于训练的承诺,国内厂商此前主要靠隐私政策的一纸表述,像智谱这样把"不静态存储"做成可开关的平台级机制,在国内确实是头一份。
如果后续智谱能把这个机制和开源代码库、第三方审计串成一条可验证的链——代码你能看、行为有人查、承诺有凭据——那这场危机反而可能变成一次信任资产的重建样板。反之,如果"近期上线"拖成"遥遥无期",审查报告迟迟不见,那这个机制就会被记住为一张危机公关的PPT。
结尾
三天三个动作:致歉、修复、官宣新机制。智谱的危机响应速度没得挑,但信任这门课的考试规则很残酷——前面答错的那道题,不会因为后面写得快就自动给分。
承明科技的12问还挂在那,43GB截图的疑问还悬在那,第三方审计的名单还没公布。"数据不留存"是个好开始,但它证明的是智谱"以后不想留",还没证明"之前没乱拿"。
信任的修复没有快捷键,只有兑现清单。下一条新闻,我们等着看审计报告,而不是新功能。