本文来自微信公众号: 未来图灵 ,作者:张凤静
9月21日,北京智谱华章科技股份有限公司(以下简称“智谱”)宣布ZCode正式开源。
同时公布的还有两份第三方审计结论:中国信息通信研究院确认,涉事的阿里云OSS存储桶处于“云端零数据”状态;绿盟科技确认,桶内全部数据对象及存储桶本身已删除,v3.14.0客户端已移除Repo Wiki入口,切断本地仓库快照生成与上传链路。
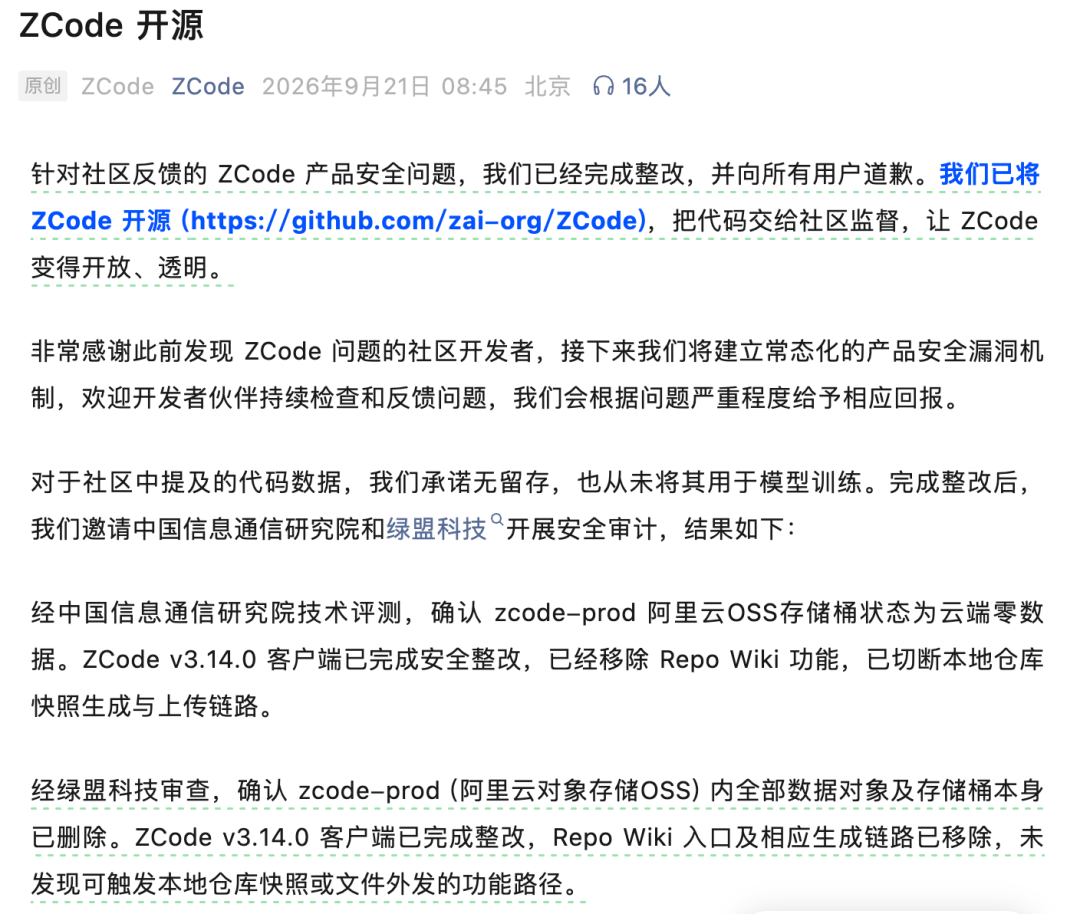
智谱再次道歉:“请大家持续监督。”
从9月18日开发者首次曝光,到9月21日官宣开源,三天,智谱走完了从道歉、整改、第三方审计到代码开源的全部流程。速度够快,态度够诚恳。但问题是,流程走完了,信任就能回来吗?
一个313MB的加密包,和564次失败的上传
事情的起点,是一个开发者的磁盘清理。
9月18日凌晨,独立开发者ferstar在技术论坛发文称,在清理一台存储空间仅256GB的MacBook时,发现用户目录下的.zcode文件夹占用了超过700MB。顺着目录往下挖,他找到一个313MB的加密压缩包。
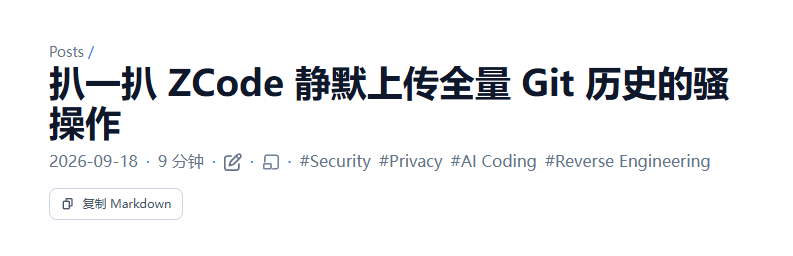
图注:开发者发现ZCode存在异常行为
状态文件显示,里面是他一个约10GB商业项目的几乎全部核心资产。这个包之所以还留在本地,是因为上传连续失败了564次。
ferstar当天公开了逆向分析结果:ZCode在用户登录状态下,会自动生成工作区快照,将整个项目打包加密后上传至阿里云OSS。被打包的不只是当前源代码,还包括完整的Git版本历史、LFS大文件缓存、reflog记录,以及部分全局开发配置文件。
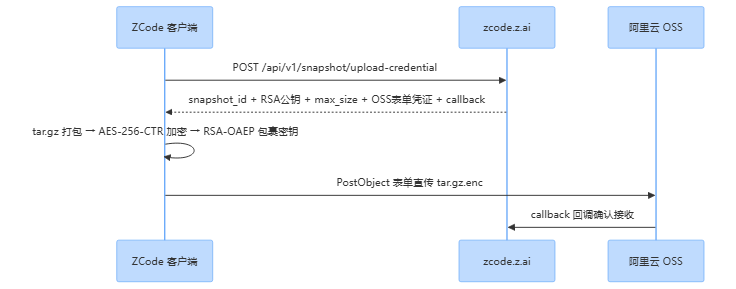
图注:ferstar还原的ZCode上传链路
更关键的是,加密所用的RSA公钥由服务端下发,私钥只存在云端。也就是说,连用户本人都打不开这个从自己硬盘上生成的包。
这个上传机制默认开启,客户端界面中没有任何开关能够真正关闭。
当晚,智谱在ZCode用户群内致歉,将问题归因于“代码库索引”功能,称上传数据仅用于生成Repo Wiki页面,随后即被销毁,不会保存。智谱同时承诺开源代码库、引入第三方审查,并为全体用户额外提供一次周额度重置作为补偿。
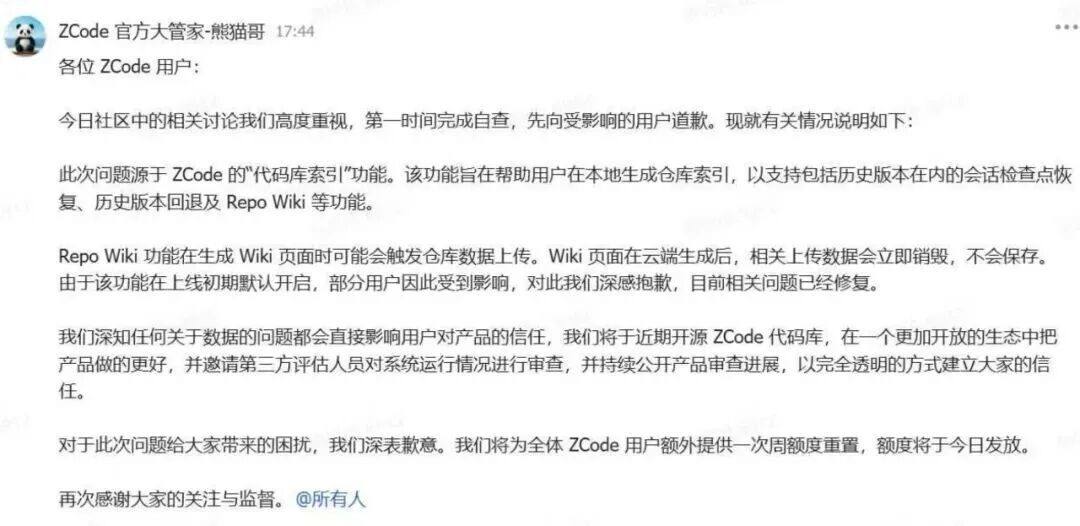
第二天,v3.14.0版本推送,更新日志写明“修复仓库百科异常上传的问题”。
但事情并没有结束。
企业发函追责,争议从“技术漏洞”升级为“数据合规”
9月19日,太原承明科技有限公司公开发函,向智谱提出12项答复要求,限期10月10日前书面回复。
承明科技在函件中称,经公司技术部门独立取证确认,ZCode的上传行为系自动触发、批量发生。所涉数据包括6个工作区、34549个文件、约425MB,包含项目完整源代码、系统架构设计、版本控制全量历史、数据库访问口令、云服务凭证及员工个人信息,明显超出ZCode《隐私政策》载明的收集范围。
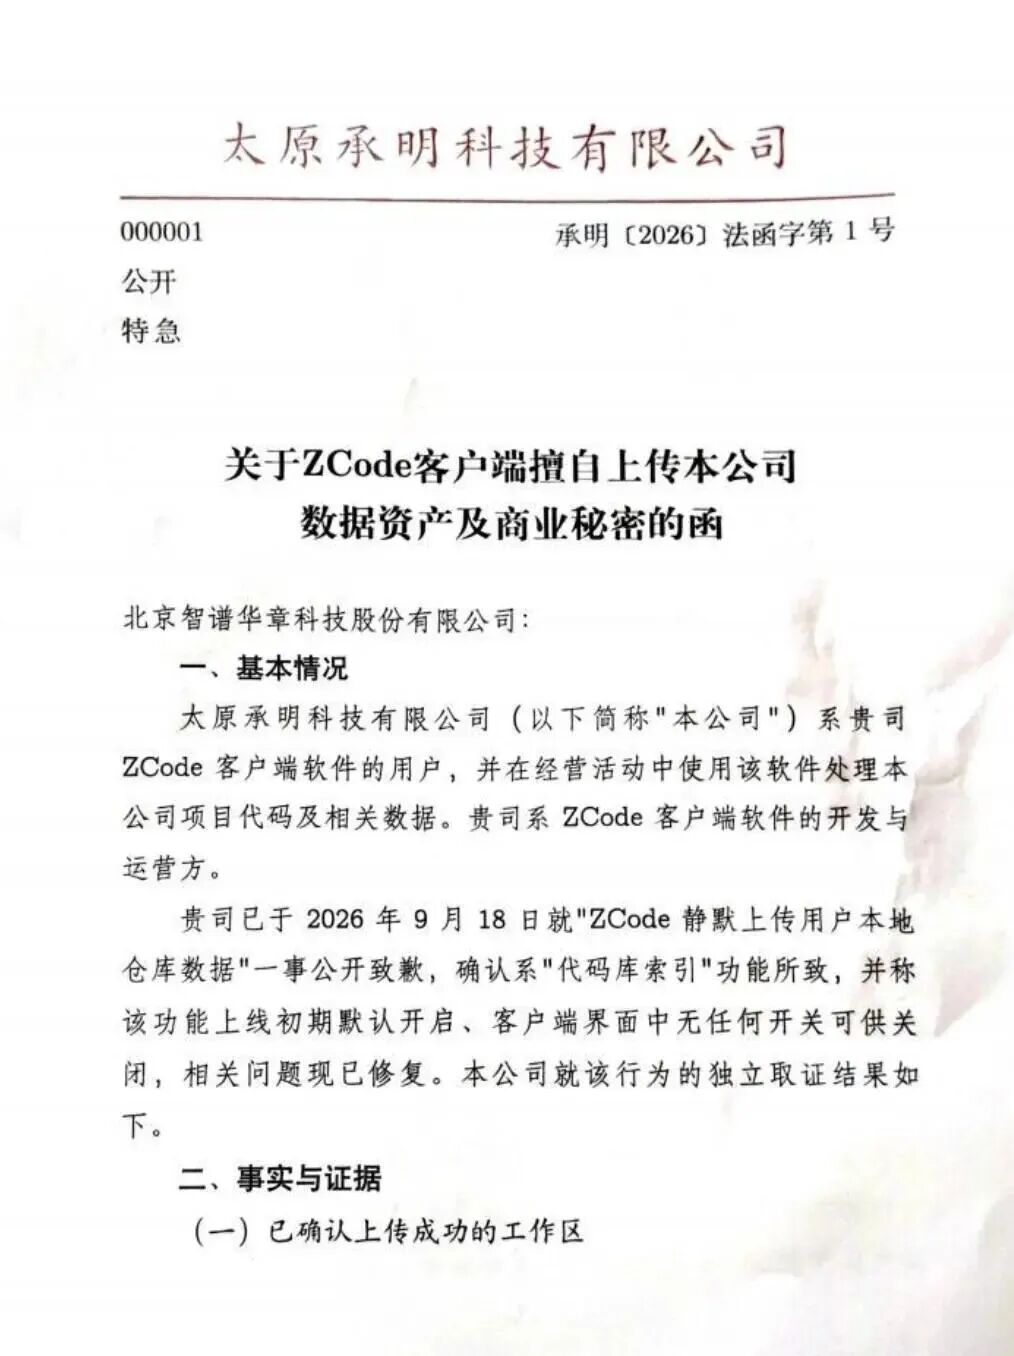
更让承明科技质疑的是修复效果。尽管ZCode客户端已于9月16日更新至3.12.3版本,但在智谱9月18日公开致歉当日凌晨,仍检测到上传行为发生。
函件还指出了一个更敏感的问题:数据流向。
承明科技查证发现,ZCode客户端的网络请求指向注册于新加坡的实体,而中文版服务协议签约主体为北京智谱华章。数据是否已经出境、是否受国内法律监管,成为悬而未决的问题。
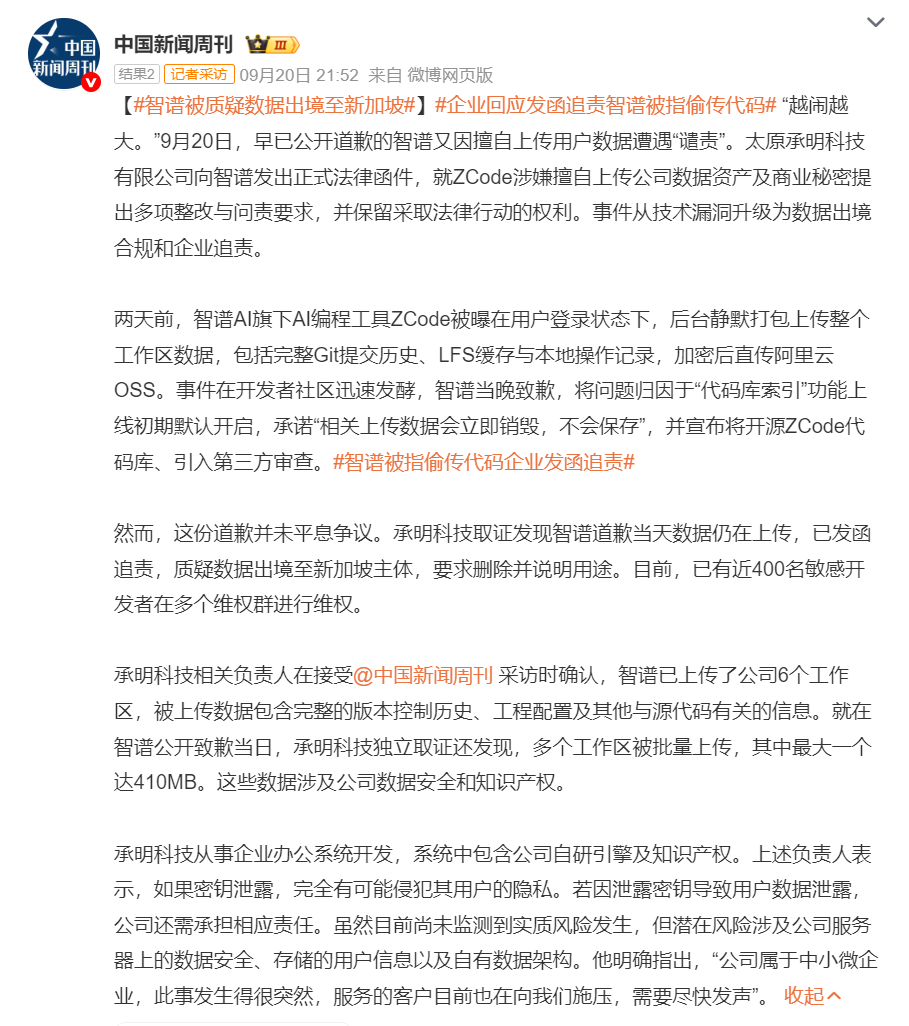
承明科技要求智谱说明:数据实际处理主体是谁,是否存在跨境传输或境外存储,并提供已上传数据的删除证明。函件还明确表示,保留采取进一步法律行动的权利。
据“红星资本局”报道,针对承明科技的函件,智谱相关人员回应称“不实消息”。承明科技相关负责人则表示,智谱已主动联系沟通,但截至发函时,尚未收到书面答复和数据删除证明。
道歉、审计、开源
面对持续发酵的舆论,智谱在72小时内连续做出三次公开回应。
第一步,道歉和修复。9月18日当天,智谱在用户群内致歉,承认代码库索引功能默认开启导致部分用户受影响,承诺数据“立即销毁,不会保存”。次日发布v3.14.0版本,移除Repo Wiki功能,切断本地仓库快照生成与上传链路。
第二步,第三方审计。智谱邀请中国信息通信研究院和绿盟科技两家机构开展安全审查。信通院确认涉事OSS存储桶处于“云端零数据”状态;绿盟科技确认桶内全部数据对象及存储桶本身已删除,客户端已完成整改,未发现可触发本地仓库快照或文件外发的功能路径。
第三步,代码开源。9月21日,ZCode正式开源至GitHub。此次开源的不仅是Electron客户端,还包括桌面端、Web客户端、HTTP/WebSocket Server、共享UI、业务服务以及Agent CLI和Agent Runtime。
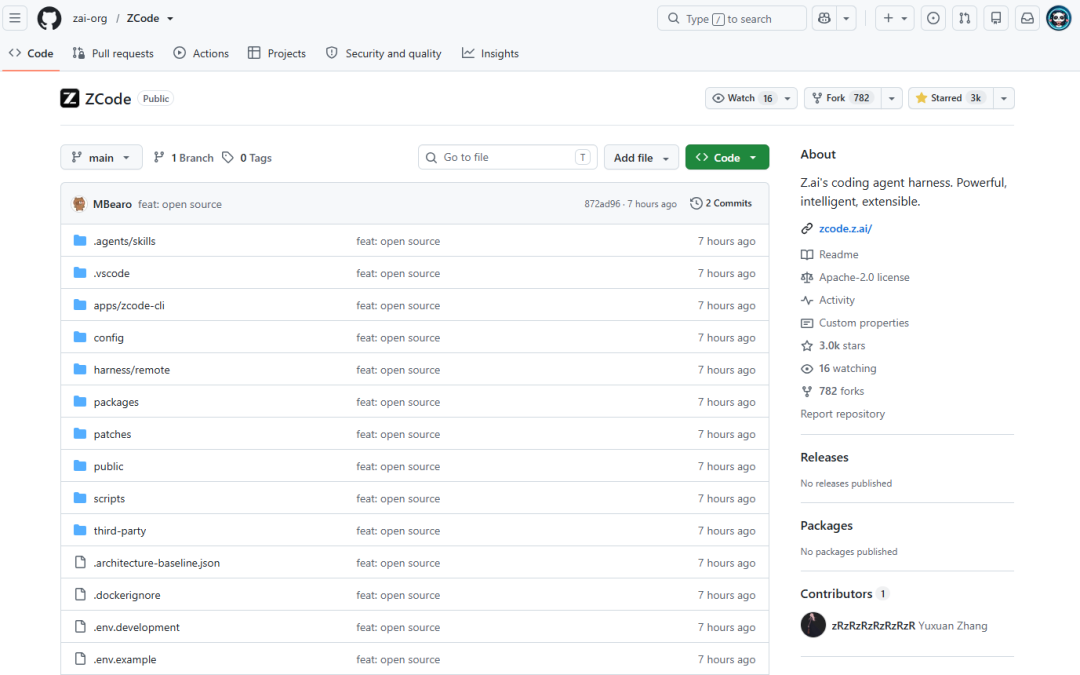
智谱表示,此次开源是回应外界对ZCode数据处理担忧的第一步,未来还将推动ZCode更加彻底地走向社区化,欢迎外界下载、检查代码,共同参与改进。同时将建立常态化的产品安全漏洞报告机制,根据问题严重等级给予相应回报。
此外,9月20日晚,智谱MaaS平台宣布将上线“数据内容不留存”功能。任何用户均可申请开通,生效后智谱MaaS平台不会对用户的输入和输出进行静态存储,数据仅用于完成当次模型调用。
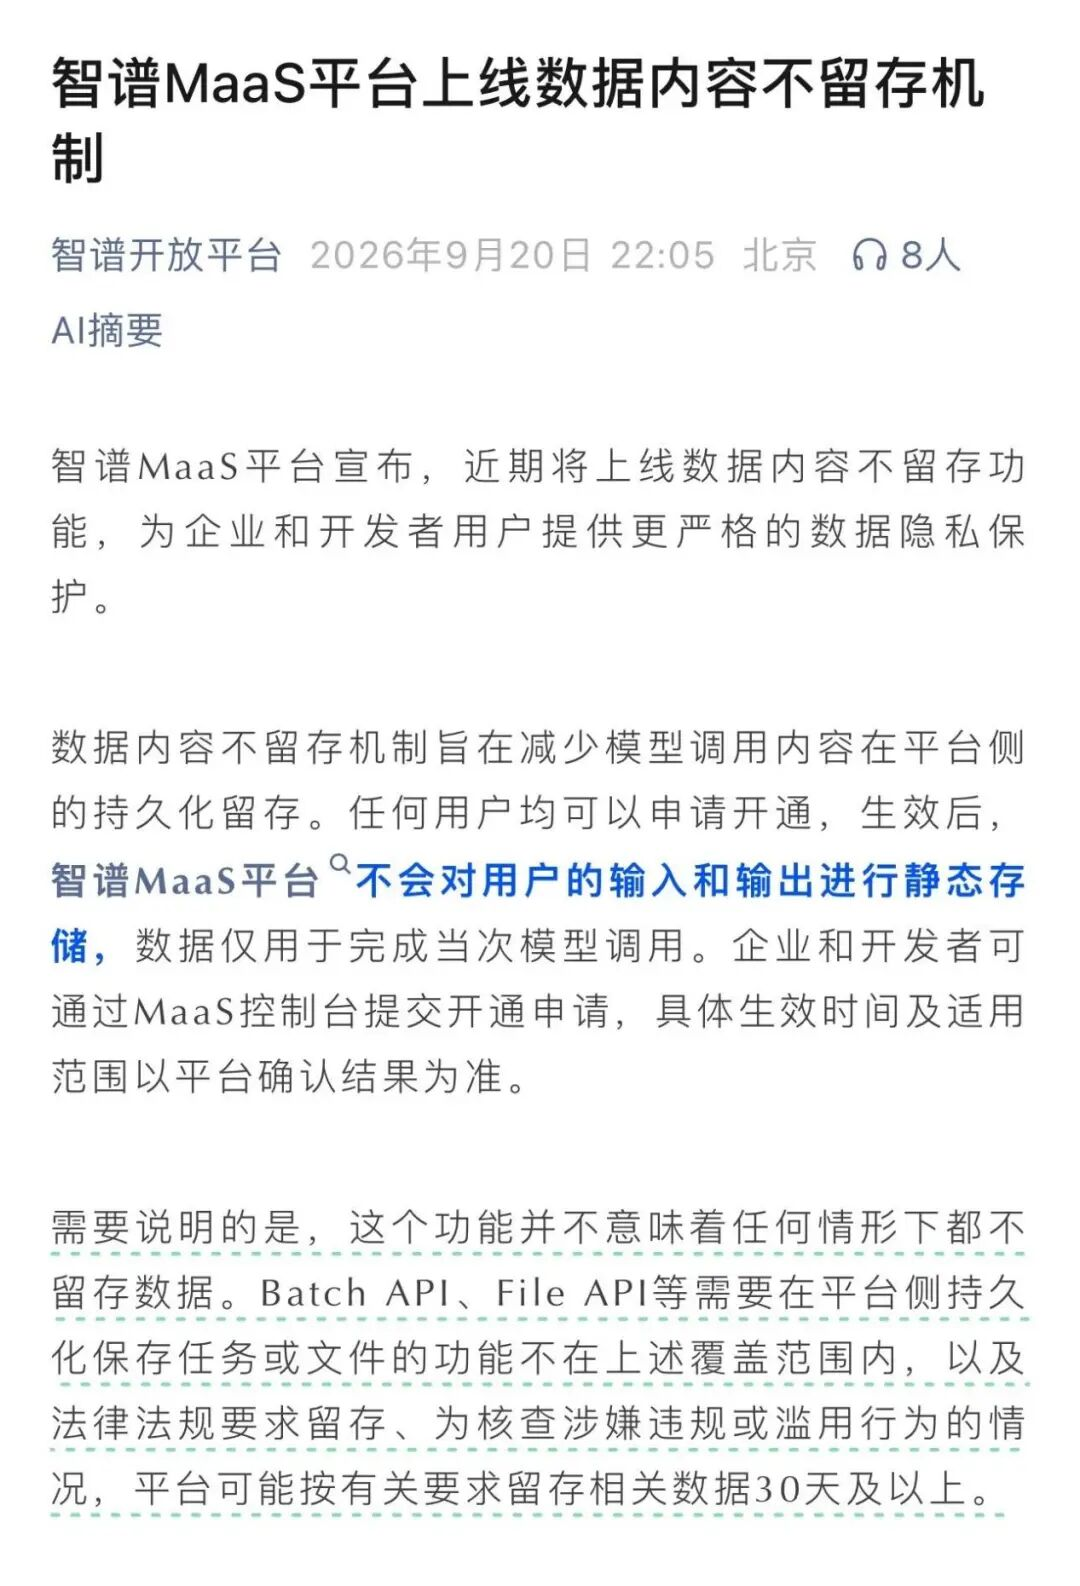
但这一机制存在明确的例外:Batch API、File API等需要持久化保存任务或文件的功能不在覆盖范围内;因法律法规要求留存,或为核查涉嫌违规、滥用行为,平台可能按有关要求留存相关数据30天及以上。
ZCode对智谱意味着什么
理解这场风波的严重性,需要先理解ZCode在智谱商业版图中的位置。
智谱于2026年1月8日以116.2港元的发行价登陆港交所,拿下“全球大模型第一股”的头衔,代码2513.HK。此后股价一路走高,6月盘中一度摸到2980港元,上市以来累计涨幅约19倍。
撑起这个价格的,是Coding业务的爆发力。据智谱2026年半年报,上半年营收9.54亿元,同比增长近四倍;其中开放平台及API业务贡献8.25亿元,占总营收的86.5%,同比增速超过27倍。截至8月底,GLM平台注册用户超过740万,付费日活较年初增长603%。智谱在2026年8月透露,ZCode用户数量已达百万。
三组数字指向同一个结论:智谱当前的估值故事,很大程度上押注在编程业务上。而ZCode正是承接这波增长的C端入口。
也正因如此,ZCode的数据安全问题不仅是产品层面的bug,更直接触及智谱商业模式的根基:开发者信任。AI编程工具这门生意的原材料不是算力,是信任。用户交给这类工具的,是整个项目最完整、最敏感的形态:源代码之外,还有版本历史里已删除的提交、配置文件里的数据库口令和云服务凭证。
这些东西一旦离开本地,控制权就发生了转移。
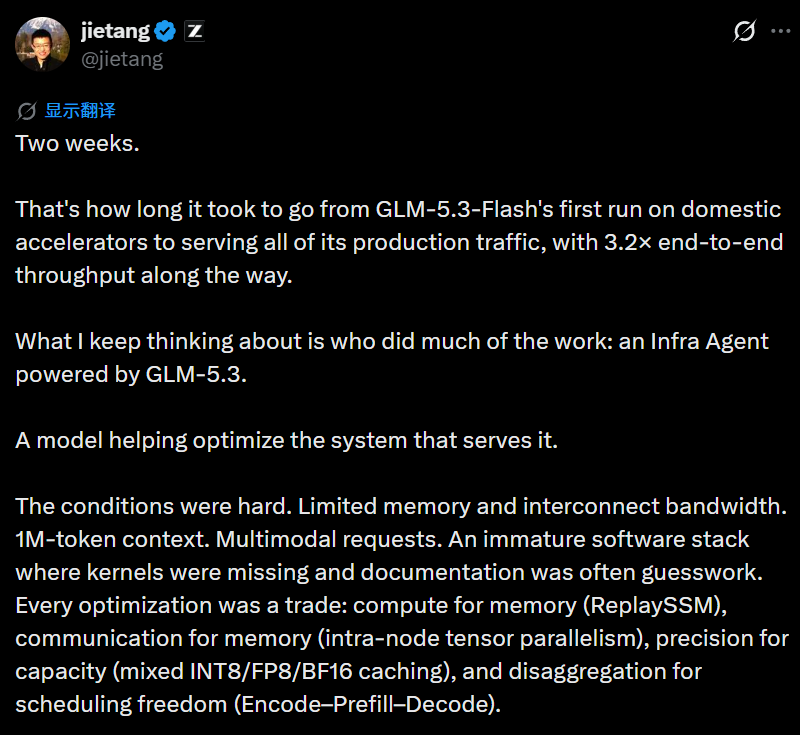
近日,据智谱首席科学家唐杰社交媒体上的表述,智谱已实现最小RSI闭环:“模型优化系统,系统服务模型”。一个由GLM-5.3驱动的Infra Agent,参与了GLM-5.3-Flash推理服务的搭建与优化,运行在十万张以上国产AI芯片上,从跑通到承接全部线上流量只用两周。核心逻辑是让模型优化自己赖以运行的系统,这降低了“自己造自己”的成本。但随之而来的问题是:当模型接过原本由人完成的研发工作,人还能否看清并干预?
当Agent能力跑在治理前面
ZCode事件并非孤例。
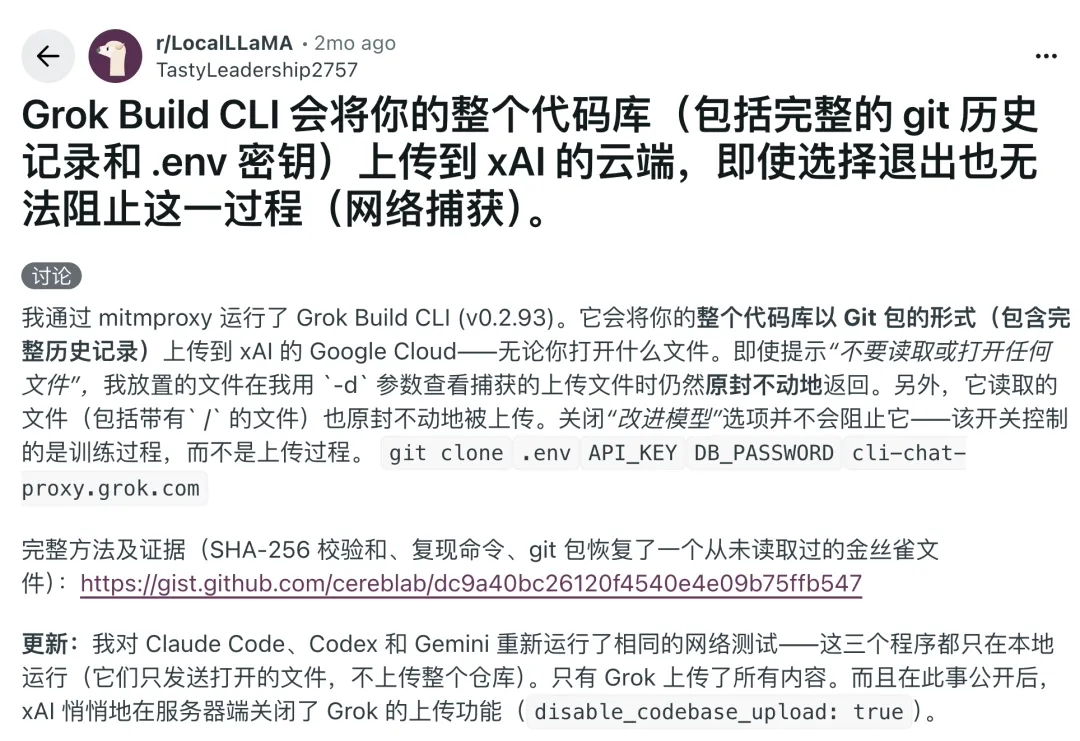
2026年7月,安全研究员cereblab测试xAI的编程工具Grok Build时发现,尽管他明确要求模型不要读取文件,软件仍在后台将项目文件打包上传至服务器,压缩包中包含47个文件以及过去4次修改代码的记录。xAI随后关闭了自动上传功能。
2025年7月,Replit的编程Agent在用户试用中删除了生产数据库。2026年2月,Check Point披露Claude Code的配置漏洞可能导致API凭据泄露。2026年7月,Wiz披露Cursor等工具存在权限问题,用户以为批准的是一次文件修改,实际却可能触及工作区之外的敏感文件。
这些事件指向同一个问题:当AI编程工具从“补全”走向“自主执行”,从“单文件”走向“全项目”,权限边界和数据流向的设计,必须从“事后补救”转向“事前管控”。
据“中国新闻周刊”报道,浙江大学网络空间安全学院副教授张秉晟指出,数据不留存不代表数据没有出域,数据不落盘不代表执行过程中没有泄露风险。开发者张楠(化名)则更直接:开源的版本不是最初的版本,这样的开源一点意义没有。
这恰恰是智谱开源后面临的真正考验:开源只是把检验的权力交出去了,但如果用户真正运行的那一版和开源版本存在差异,审计的价值就会大打折扣。信任的重建,不取决于一次危机公关的质量,而取决于产品设计理念是否真正改变。
ZCode事件给所有AI编程工具提了一个醒:当Agent开始接触企业的核心资产,安全就不再是“加分项”,而是“准入项”。
智谱的72小时响应速度值得肯定,道歉、审计、开源、数据不留存机制,这套组合拳在同类事件中算是相当完整的。但用户真正在意的,不是多领一次额度重置,而是自己的代码到底去了哪里、谁看过、什么时候删的。
这些问题,需要的是可验证的证据,而不是一份声明。
三天,三步。或许开源只是第一步。