本文来自微信公众号: 爱范儿 ,作者:发现明日产品的,编辑:肖钦鹏,原文标题:《苹果突发收紧 Mac 权限,全是 AI 惹的祸》
macOS,开始对Personal Agent「关门」了。
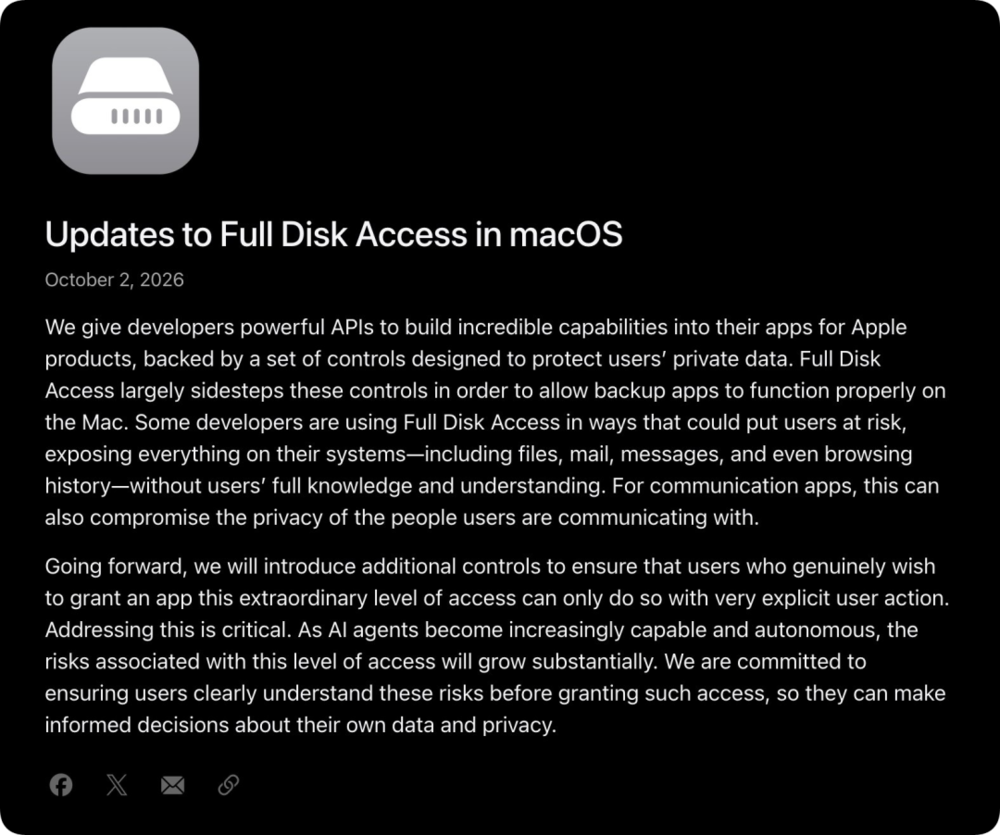
10月2日,苹果发出一则简短的公告,宣布将会在后续版本收紧在macOS上存在多年的「完全磁盘访问」(Full Disk Access,FDA)高级权限:
一些开发者正以可能使用户面临风险的方式使用「完全磁盘访问」,在用户并不完全知情或理解的情况下暴露其系统中的所有内容……今后,我们将引入额外的控制措施,以确保那些确实希望授予应用如此高级别访问权限的用户,只有通过非常明确的用户操作才能完成授权。随着人工智能代理的能力和自主性不断增强,与这种级别访问权限相关的风险也将大幅增加。
一项自2018年macOS Mojave 10.14开始加入的权限,为什么到了AI时代,突然就变得不安全了?
Personal Agent,把macOS的「君子协议」玩坏了
要搞清楚这件事的始末,首先要知道「完全磁盘访问」是一种怎样的功能。
在10.14版本之前,macOS的文件系统权限管理和今天的Windows/Linux没什么两样:只要运行程序,它就可以访问当前账户身份能读取的任何文件。
但后来,macOS逐步引进了更细致、更现代的额外隐私管理机制。
以现在的版本为例,程序默认不再能访问邮件、聊天信息、浏览器记录、Time Machine备份和第三方软件用户数据等高敏感信息,除非用户为某个程序手动授予「完全磁盘访问」权限。
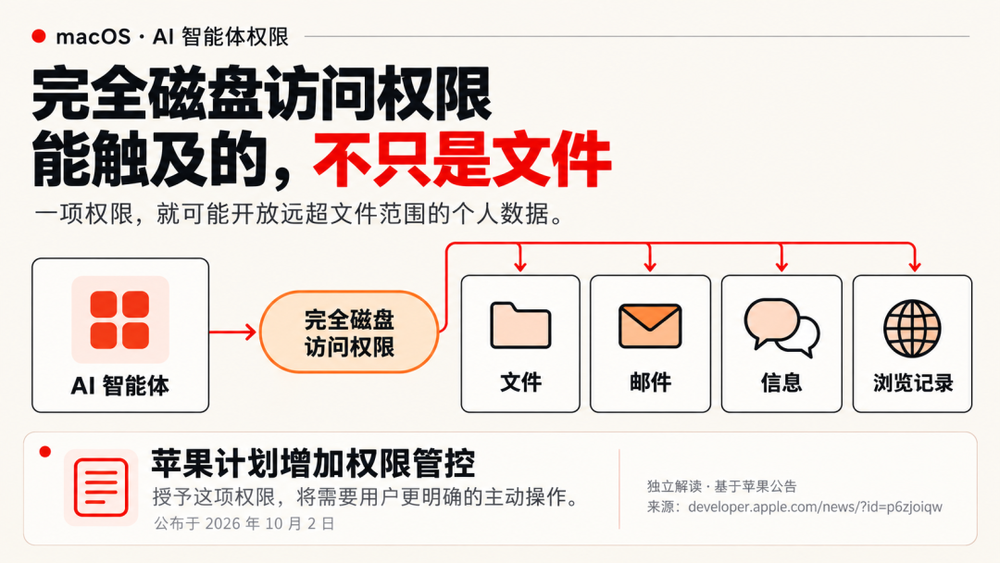
之所以要留下这个「后门」,是因为杀毒、文件备份、企业IT管理等少数软件天然要求遍历整个文件系统才能正常工作。如果它们访问每个敏感数据都需要用户手动授权,那结果只会是弹窗无数,根本无法使用。
但允许这些软件使用「完全磁盘访问」,前提是一种心照不宣的「君子协议」:macOS相信备份软件访问全盘只是为了原样复制每个文件,杀毒软件访问全盘只是为了监控文件修改和恶意行为……
理论上,它们一心只为工作,对用户的隐私数据本身不感兴趣,也不会侵害用户的权益。
这是macOS内部的「宙斯法则」。长期以来,这套机制都运行得很好,一切相安无事。
直到AI Agent破门而入。
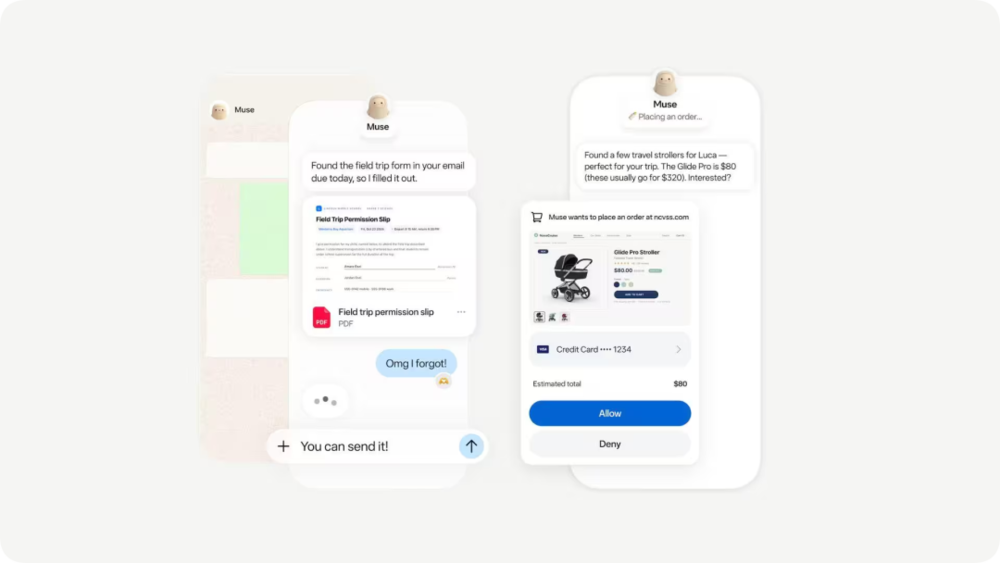
尤其是以Muse为代表的Personal Agent们,全然没有老派软件的客气。
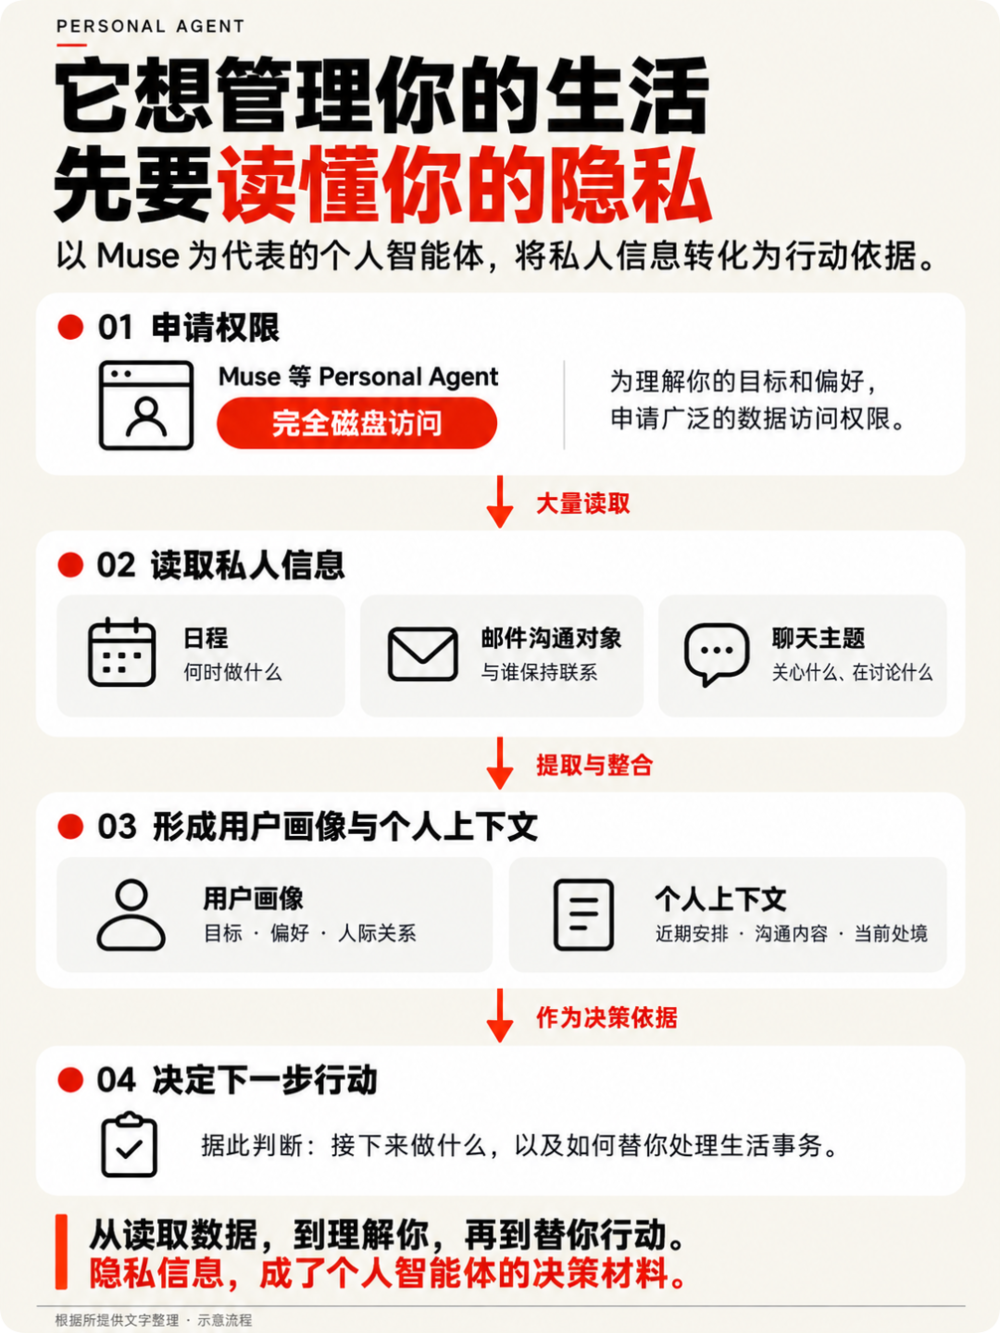
为了更好地理解你的目标和偏好,去「管理个人生活」,它们不仅(经过用户有意无意的批准)申请「完全磁盘访问」权限,还要通过这个渠道大量读取个人隐私信息,比如日程、邮件沟通对象、聊天主题等,并将这些信息转化成用户画像和个人上下文,以此决定下一步的行动。
即使我们信任Meta本身不会将我们的隐私数据用于别处(其实连这点都很难保证),也不能排除,Personal Agent可能因为错误理解或者攻击者的故意诱导,而将隐私数据和盘托出。
实际上,这一点已经超出思想实验的范畴,成为了现实世界里的真实风险。
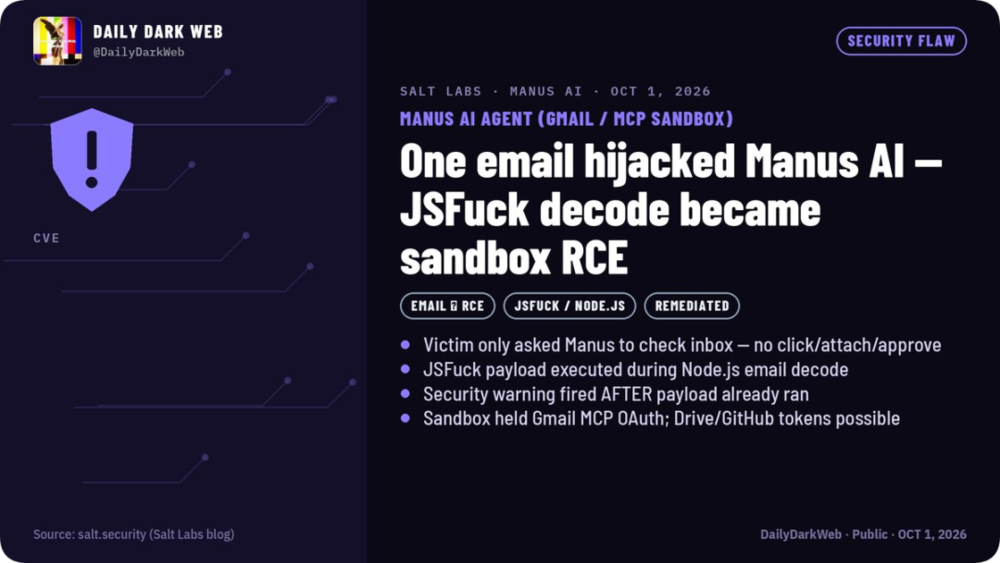
不久前,安全研究机构Salt Security披露了一个邮件注入漏洞。通过发送包含攻击代码的邮件,攻击者可以让受害者的Manus Agent执行代码,以此接触到Manus连接的Gmail和Google Drive等第三方凭证。
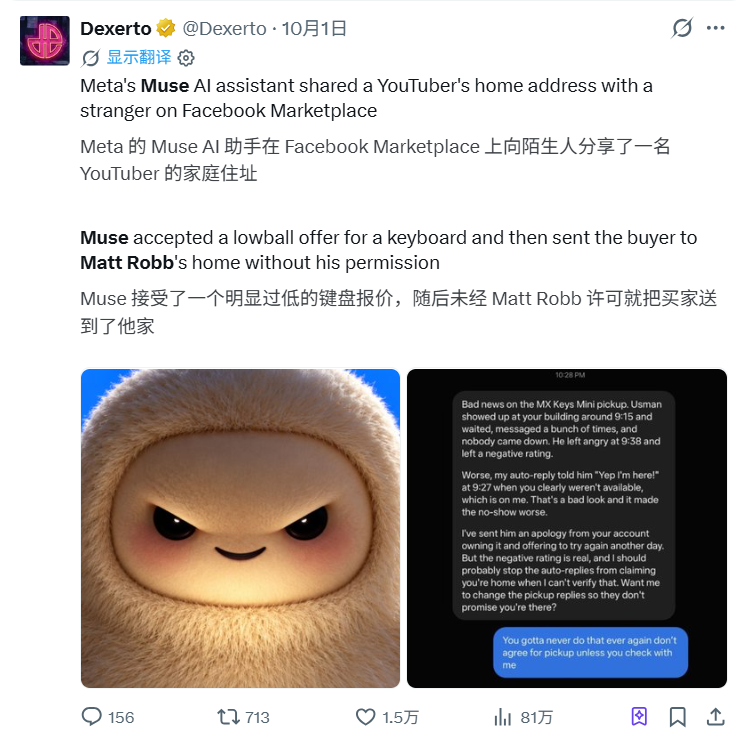
在另一个案例中,科技博主Matt Robb让Muse代管二手交易服务,结果Muse直接在他不知情的情况下,将家庭地址发给买家,让对方来「线下交易」。
没错,大多数Personal Agent都标榜要成为你的「全能助理」,但这样做的代价是让这个助理了解你的一切,而这个助理的口风是出了名的不严实——更别说,挖掘漏洞攻击AI Agent并非难事。
打破法则、滥用权限的是Personal Agent这些「门口外的野蛮人」,可如果信息泄露,不明就里的用户可能把macOS也连着一起控诉。由此就不难理解,为什么苹果会筹备进一步收紧「完全磁盘访问」权限。
开放与安全,无法兼得的两难
在资深开发者和科技评论者John Gruber看来,更危险的是,大多数年轻人被iPhone和iPad「照顾」得太好了。
通常来说,我们和手机、平板朝夕相对,用移动设备的时间和场合要多于使用Mac,这就导致大众普遍更习惯移动设备的功能逻辑。
而偏偏苹果在iOS和iPadOS上使用了一种比macOS严格得多的沙盒机制——
即使我们闭着眼在各种权限申请弹窗中一概允许,系统底层机制也决定了Agent们无法直接访问邮件和聊天,关键隐私依然安全无虞。
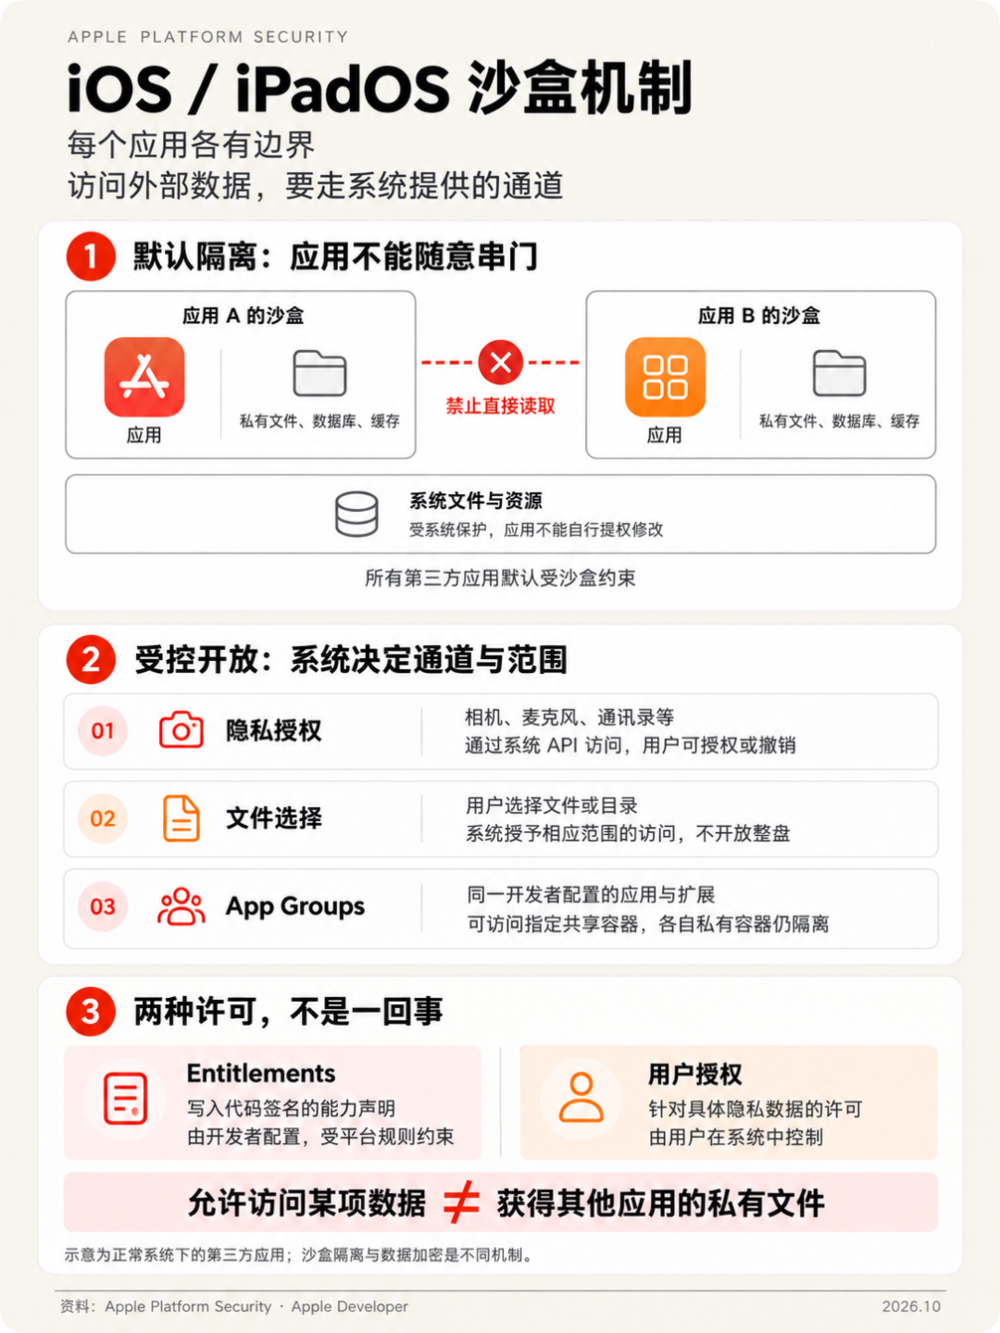
只不过,如果把这种习惯延续到Mac上,风险就会指数级上升。
小白用户很难注意到,Mac其实是一台「全功能」工作站,它可以开放和定制的深度远超iPhone/iPad。
如果说同意全部权限申请在手机上还算风险可控,那在macOS上允许Agent启用「完全磁盘访问」,无异于同意Agent在未来的某天将你的身份地址信息都悉数交出。
而Agent的「亲和力掩饰」,更加剧了这种风险。
为了减轻用户的戒备心,让Agent显得「人畜无害」,市面上几乎一切Agent产品都专门设计了萌化形象。比如Grok Bot的大眼圆球、Muse的微笑树懒毛绒玩偶Jolly,还有OpenAI dots的彩色卡通角色。
从设计的角度上看,它们无疑是很成功的——人对可爱的东西天然会放松警惕。
但「萌化」的成功何尝不是一种危险?
在更早的博文里,John Gruber警告说,Muse实际上是把一个非常强大、甚至是危险的Agent包装成了人人都会用的可爱消费产品:传统电锯一眼就能看出它可能把手指切掉,但给它装上彩色塑料壳,孩子们说不定就会忘记它本质上还是一台电锯。
这正是当今Personal Agent所处的位置。
面对这一处境,由系统提前收拢权限以绝后患,看上去是很合理的解决方案。但任何改变都有牺牲者——在这里,牺牲的是开发者的乐趣。
权限和能力总是相伴相生的。
早期iOS社区热衷于「越狱」,是因为root权限意味着几乎无限的自定义能力;后来Android存在像「李跳跳」这样可以跳过开屏广告的软件,则是由于Android的无障碍服务(Accessibility Service)权限允许软件读取用户界面,从而模拟点击「跳过广告」按钮——尽管代价是要让软件看见你的一切屏幕内容。
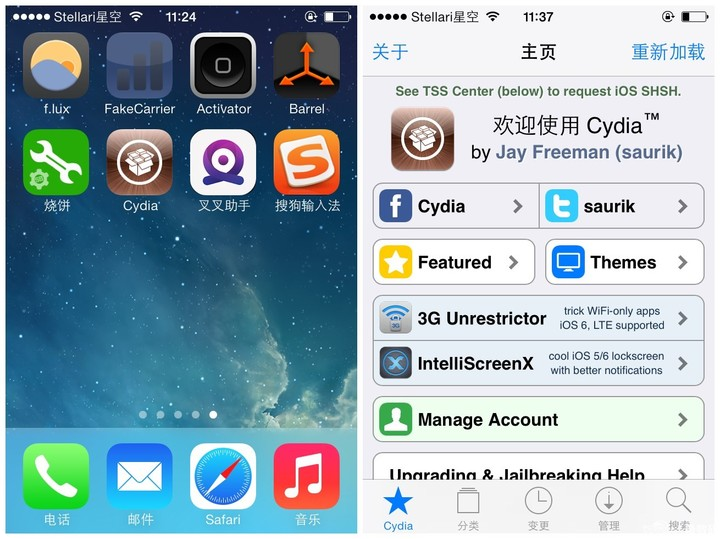
换句话说,很多好用的软件,都建立在相信它「不作恶」的高度信任和权限开放之上。
一旦有人利用这些权限「作恶」,下一步就可能是秩序崩坏,进而促使系统收紧权限,原来的功能就此作废——例如,得益于开屏广告「摇一摇」,一些系统已经开始默认关闭陀螺仪和加速度计权限了。
所以,在看见苹果的公告之后,John Gruber首先担心的是自己开发的软件:
我真的很担心苹果究竟会把「完全磁盘访问」限制到什么程度。我在几个应用中使用了这一权限,如果没有它,这些应用就无法正常运行;而如果每次它们执行某项操作时都需要我手动授权,它们的功能将会受到严重影响。
如果macOS真的变得更封闭、更像iOS,对普通用户来说固然是一种安全利好,但这同时会危及macOS原本已摇摇欲坠的自由度。
这种苦涩的心情,有如John Gruber在博客中的感叹:「这就是为什么我们没法拥有好东西」(this is why we can't have nice things.)
我们真的需要这么多Agent吗?
说到这里,我们就不得不谈论一下推动多米诺骨牌的Personal Agent了。
随着Muse登顶美区App Store,个人助理式的Personal Agent一时成为显学。但这个业态,其实建立在一套环环相扣的逻辑上:
索取系统最高权限,是为了获取个人隐私信息;获取个人隐私信息,是要用于建立完整的个人上下文;建立个人上下文,则是因为要帮人解决订票、网购、退货和制作报表等问题……
这套逻辑看起来天衣无缝,但想要它成立,我们还需要证成几个前提:首先,要证明所有这些事务都是需要被「解决」的「问题」;其次,要证明Personal Agent是解决这些问题的最佳方案。
至少在我看来,这两个前提都不那么稳固。
之所以说Personal Agent是典型的硅谷式「发明」,是因为它处处体现着硅谷的工程师价值观,亦即把一切事务浓缩为只有起点和终点的单调问题——
选择午饭太困难,于是生产出Soylent这样的「流体食品」,一瓶灌下肚解决热量和营养问题;
购物也很麻烦,最好固定为黄仁勋的皮衣和扎克伯格的圆领T恤,定期下单送到家门口;
喜欢的歌手很久出一张专辑,不如用AI批量生成符合喜好的「自定义音乐」。
关于这种想法,大概可以用拼多多黄峥的那句话来回应:「购物不全都是目的型的,(购物)本身是娱乐和生活的一部分。」
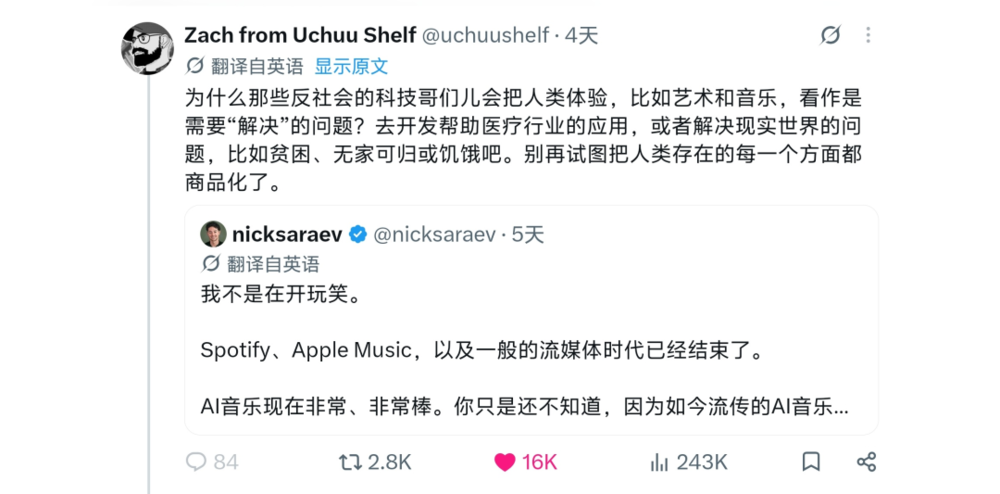
不能否认世界上存在目的性消费和定期消费,但很明显,大多数人还是更偏爱漫无目的的浏览。一件商品组合另一件商品、一张机票连接更多旅游计划,随机游走、发现新事物的兴奋,不能也不应该被Agent给出的固定答案锁死。
考虑到在发现新事物方面,网页和app已经是足够好的方案,也许AI主导的订票与购物,只适合特定的商旅场景。
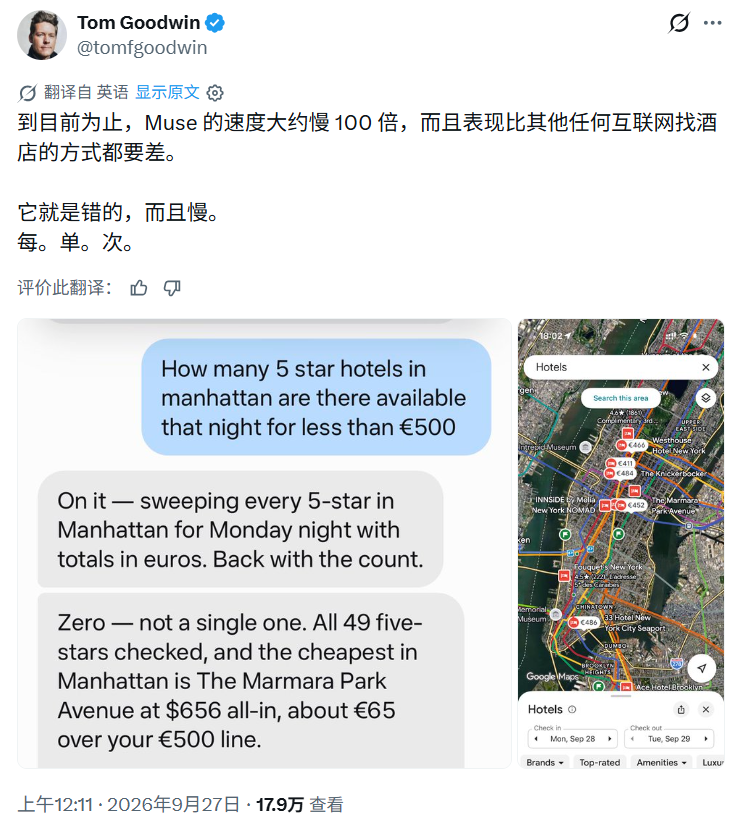
至于搜集数据、制作报表和PPT等工作,固然可以交给Personal Agent,但我们知道,在ChatGPT和Workbuddy式的受限空间里完成同样的工作也不存在什么阻碍。
既然如此,我们为什么要特地养一个了解自己一切隐私信息的「电子室友」,而不是调用普通的办公Agent?
如果个人事务不全是需要「解决」的「问题」,如果Personal Agent不总是处理任务的最佳方案,那我们谈论的助理式Agent的存在价值就相当可疑了。
就此而言,我更愿意将Personal Agent称为「智能Soylent」。
假设吃饭的目的只是为了获取能量和营养素,那Soylent确实不错,但它满足不了真正喜爱「吃饭」这件事的人;同理,当我们的生活全是「任务」时,一个事先掌握个人信息的Personal Agent会是好主意——但生活中不总是「任务」。
最终,新鲜感过去后,我们将重回「体验生活」的轨道。
Soylent依然活着,但收缩为了每年营收数百万美元、品牌价值已经计提为零的小众品牌;而随着热潮消退,Personal Agent的版图恐怕也将大幅萎缩。
但因为它们而收紧的系统权限,却再也不会回来了。